

امروزه بلاکچینها به عنوان ستون فقرات اینترنت غیرمتمرکز (Web3) شناخته میشوند؛ اما با دو چالش اساسی و دیرینه دستوپنجه نرم میکنند: مقیاسپذیری (Scalability) و حریم خصوصی (Privacy). بلاکچینهای عمومی مانند اتریوم و بیتکوین برای حفظ امنیت و غیرمتمرکز بودن، مجبورند تمام جزئیات تراکنشها را به صورت عمومی منتشر کنند. این موضوع از یک سو حریم خصوصی کاربران را به خطر میاندازد و از سوی دیگر، پردازش همزمان هزاران تراکنش را عملاً غیرممکن و بسیار پرهزینه میکند.
برای حل این معضل، فناوری انقلابی به نام اثبات دانش صفر (ZK-Proof) و راهحلهای مقیاسپذیری مبتنی بر آن یعنی ZK-Rollup به عنوان منجی بلاکچینها قد علم کردهاند. این فناوریها نهتنها تعادلی بینظیر میان شفافیت و حفظ حریم خصوصی ایجاد میکنند، بلکه با انتقال بار محاسباتی به لایههای ثانویه، امنیت در لایه دوم را به سطح جدیدی میرسانند. در این مقاله جامع، به بررسی عمیق مفاهیم دانش صفر، مکانیزم کارکرد زیکی رولآپها و پروژههای برتر ZK (مثل zkSync و Starknet) میپردازیم.
اثبات دانش صفر (ZK-Proof) چیست؟
برای درک ساده اثبات دانش صفر (ZK-Proof)، بیایید با یک مثال شهودی شروع کنیم. فرض کنید دوست شما چشمبسته است و دو توپ کاملاً همسان در دست دارد؛ یکی قرمز و دیگری سبز. او ادعا میکند این دو توپ همرنگ هستند، اما شما که بینایی دارید میدانید رنگ آنها متفاوت است. شما میخواهید بدون اینکه به او بگویید کدام توپ چه رنگی است، ثابت کنید که توپها با هم فرق دارند.
روش کار ساده است: از او میخواهید توپها را پشت سر خود ببرد و به دلخواه جابهجا کند یا نکند. سپس آنها را به شما نشان دهد و بگوید آیا جابهجا شدهاند یا خیر. اگر توپها همرنگ بودند، دوست شما در ۵۰ درصد مواقع باید حدس میزد. اما اگر این کار را ۲۰ بار تکرار کنید و شما هر بار به درستی بگویید که توپها جابهجا شدهاند یا نه، احتمال اینکه شانس دخیل بوده باشد به صفر متمایل میشود. در نهایت، دوست شما مطمئن میشود که توپها رنگهای متفاوتی دارند، بدون اینکه متوجه شده باشد کدام توپ قرمز و کدام سبز است!
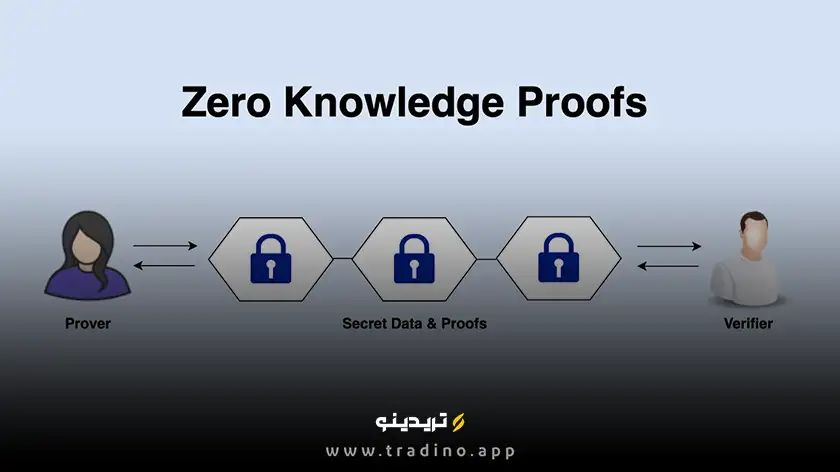
در دنیای دیجیتال، اثبات دانش صفر (ZK-Proof) یک پروتکل رمزنگاری است که به یک طرف (اثباتکننده یا Prover) اجازه میدهد به طرف دیگر (تأییدکننده یا Verifier) ثابت کند که یک گزاره یا اطلاعات خاص کاملاً درست است، بدون اینکه هیچ اطلاعات اضافی (به جز صحت خود گزاره) را فاش کند.
ارکان سهگانه یک سیستم اثبات دانش صفر
برای اینکه یک الگوریتم ZKP معتبر شناخته شود، باید سه شرط اساسی زیر را برآورده کند:
کامل بودن (Completeness): اگر گزاره درست باشد و هر دو طرف طبق پروتکل رفتار کنند، تأییدکننده حتماً صحت ادعا را میپذیرد.
درستی یا صحت (Soundness): اگر گزاره نادرست باشد، هیچ اثباتکننده متقلبی نمیتواند تأییدکننده را متقاعد کند که گزاره درست است (مگر با احتمالی نزدیک به صفر ریاضی).
دانش صفر (Zero-Knowledge): اگر گزاره درست باشد، تأییدکننده هیچ اطلاعاتی فراتر از درست بودن گزاره به دست نخواهد آورد. راز برای همیشه پنهان میماند.
تکامل رمزنگاری دانش صفر: تفاوت zk-SNARK و zk-STARK
فناوری ZK-Proof در طول سالها تکامل یافته و امروز به دو استاندارد اصلی در دنیای بلاکچین تقسیم شده است:
۱. فناوری zk-SNARK
این عبارت مخفف Zero-Knowledge Succinct Non-Interactive Argument of Knowledge است. ویژگی بارز آن «غیرتعاملی» بودن است؛ یعنی نیازی به رفتوبرگشت مداوم پیام بین اثباتکننده و تأییدکننده نیست و یک مدرک رمزنگاری واحد برای تایید کافی است.
مزیت: حجم اثبات بسیار کوچک است و سرعت تأیید آن بسیار بالا و کمهزینه است.
چالش: به یک فاز اولیه به نام «راهاندازی قابلاعتماد» (Trusted Setup) نیاز دارد. اگر کلیدهای اولیه این فاز به درستی نابود نشوند، امکان جعل اثبات وجود دارد.
۲. فناوری zk-STARK
این عبارت مخفف Zero-Knowledge Scalable Transparent Argument of Knowledge است که توسط توسعهدهندگان Starkware معرفی شد.
مزیت: نیازی به Trusted Setup ندارد (شفاف یا Transparent است) و در برابر حملات کامپیوترهای کوانتومی مقاوم است. همچنین برای دادههای در مقیاس بزرگ، سرعت پردازش بسیار بالاتری دارد.
چالش: حجم مدارک اثبات در این روش نسبت به SNARK بسیار بزرگتر است که میتواند کارمزد ثبت اولیه آن را روی بلاکچین پایه افزایش دهد.
اهمیت حریم خصوصی در بلاکچین و نقش ZK
بلاکچینهای سنتی مانند اتریوم بر پایه «شفافیت مطلق» طراحی شدهاند. این یعنی هر کسی میتواند داراییها، آدرس فرستنده، آدرس گیرنده و تاریخچه تراکنشهای شما را در مرورگرهای بلاکچینی رصد کند. در دنیای تجاری و مالی واقعی، هیچ شرکت یا فردی تمایل ندارد تمام جریانهای نقدی و تراکنشهایش برای رقبا یا عموم آشکار باشد.
اینجاست که اهمیت حریم خصوصی در بلاکچین دوچندان میشود. الگوریتمهای ZK-Proof به ما اجازه میدهند بدون افشای دادههای حساسی مانند میزان دارایی یا هویت طرفین، تراکنشها را اعتبارسنجی کنیم.
به عنوان مثال، در فرآیند احراز هویت (KYC)، کاربر میتواند ثابت کند که سن او بالای ۱۸ سال است یا ملیت مجاز دارد، بدون اینکه نیاز باشد تاریخ تولد دقیق، کد ملی یا تصویر پاسپورت خود را با سرورهای متمرکز به اشتراک بگذارد. این قابلیت ریسک نشت اطلاعات شخصی را به صفر میرساند.
فناوری ZK-Rollup چیست؟
بلاکچین اتریوم در لایه اول خود توان پردازش محدودی دارد. زمانی که ترافیک شبکه بالا میرود، کارمزدهای گس (Gas Fee) به شدت افزایش مییابد. برای حل این مشکل، راهحلهای لایه دوم (Layer 2) ایجاد شدند.
واژه Rollup به معنای «جمعآوری و بستهبندی» است. یک ZK-Rollup صدها یا هزاران تراکنش را از زنجیره اصلی (لایه اول اتریوم) خارج میکند، آنها را در یک دسته واحد (Batch) جمعآوری و پردازش میکند. سپس، یک مدرک رمزنگاری کوچک (تولیدشده با فناوری ZK-Proof) که نشاندهنده صحت تمامی این تراکنشهاست، تولید کرده و به لایه اول ارسال میکند.
فرآیند کارکرد ZK-Rollup به زبان ساده:
انتقال به خارج از زنجیره: کاربران تراکنشهای خود را به جای لایه اول، به شبکه لایه دوم ارسال میکنند.
پردازش دسته جمعی: اپراتور رولآپ تراکنشها را پردازش کرده و موجودی حسابها را بهروزرسانی میکند.
تولید اثبات اعتبار (Validity Proof): سیستم یک اثبات ریاضی (معمولاً با استفاده از zk-SNARK یا zk-STARK) ایجاد میکند که تایید میکند تمامی محاسبات و تراکنشهای درون این دسته کاملاً صحیح و معتبر بودهاند.
ثبت روی لایه اول: این مدرک ریاضی به همراه اطلاعات بسیار مختصری از تراکنشها روی بلاکچین اتریوم ثبت میشود. قرارداد هوشمند لایه اول فقط صحت این مدرک را بررسی میکند که این کار به قدرت پردازشی بسیار کمی نیاز دارد.
چرا ZK-Rollup؟ بررسی امنیت در لایه دوم
در دنیای لایه دومها، دو رقیب اصلی وجود دارد: Optimistic Rollups (مانند آربیتروم و اپتیمیسم) و ZK-Rollups.
امنیت محاسباتی در برابر فرضیات خوشبینانه
در Optimistic Rollup، فرض بر این است که همه تراکنشها درست هستند، مگر اینکه کسی خلاف آن را ثابت کند (یک بازه زمانی ۷ روزه برای به چالش کشیدن).
در مقابل، امنیت در لایه دوم با استفاده از ZK-Rollup بر پایه اثباتهای ریاضی سختگیرانه (Validity Proofs) استوار است. هیچ تراکنشی نهایی نمیشود مگر اینکه اثبات ریاضی صحت آن فوراً توسط قرارداد هوشمند لایه اول تایید شود.
مزایای کلیدی امنیتی و عملکردی ZK-Rollup:
برداشت فوری داراییها: برخلاف دوره ۷ روزه در آپتیمیستیک رولآپها، کاربران در ZK-Rollup میتوانند سرمایه خود را در چند دقیقه یا ساعت برداشت کنند.
تضمین امنیت توسط لایه اول: امنیت رولآپ کاملاً وابسته به سختی ریاضی است و نیازی به فرض درستکار بودن اپراتورهای شبکه ندارد.
کاهش چشمگیر کارمزدها: از آنجایی که بخش اعظم دادههای تراکنش به صورت فشرده و خارج از زنجیره پردازش میشوند، کارمزد تراکنشها تا بیش از ۹۰ درصد کاهش مییابد.
پروژههای برتر ZK (مثل zkSync و Starknet)
۱. پروژه zkSync (توسعهیافته توسط Matter Labs)
پروژه zkSync یکی از پیشگامان ارائه راهحلهای سازگار با ماشین مجازی اتریوم (EVM) است. با ارائه zkSync Era، این شبکه به یک زنجیره کاملاً سازگار با قراردادهای هوشمند (zkEVM) تبدیل شد.
فناوری مورد استفاده: zk-SNARK.
سازگاری با EVM: توسعهدهندگان میتوانند کدهای Solidity خود را به سادگی روی این شبکه مستقر کنند.
۲. پروژه Starknet (توسعهیافته توسط Starkware)
پروژه Starknet یک رولآپ لایه دوم غیرمتمرکز است که از زبان برنامهنویسی اختصاصی خود یعنی Cairo استفاده میکند.
فناوری مورد استفاده: zk-STARK.
مقیاسپذیری: به دلیل استفاده از فناوری STARK، توانایی پردازش تعداد بسیار زیادی از تراکنشها را دارد.
مقایسه اجمالی zkSync و Starknet
ویژگیzkSync EraStarknetنوع اثباتzk-SNARKzk-STARKزبان برنامهنویسیSolidityCairoمقاومت کوانتومیخیربله
معایب و چالشهای اثبات دانش صفر
پیچیدگی محاسباتی بالا: تولید مدارک اثبات به قدرت پردازش (CPU و GPU) بسیار بالایی نیاز دارد.
سختی توسعه: نوشتن و ممیزی کدهای رمزنگاری مربوط به ZK به شدت سختتر از قراردادهای هوشمند معمولی است.
ریسکهای نظارتی: حریم خصوصی مطلق ممکن است مورد سوءاستفاده عاملان غیرقانونی قرار گیرد.
نتیجهگیری
فناوری اثبات دانش صفر (ZK-Proof) و توسعه راهحلهای خلاقانهای مانند ZK-Rollup، مسیر توسعه بلاکچینها را تغییر دادهاند. این ابزارها با تضمین امنیت در لایه دوم و ارتقای حریم خصوصی در بلاکچین، یکی از بزرگترین موانع پذیرش عمومی رمزارزها را حل کردهاند. با پیشرفت سختافزارها و بهینهسازی الگوریتمهای ریاضی، در آیندهای نزدیک شاهد ادغام هر چه بیشتر این فناوری در تراکنشهای روزمره و سیستمهای مالی خواهیم بود.
سوالات متداول (FAQ)
تفاوت اصلی ZK-Rollup با Optimistic Rollup چیست؟ رولآپهای ZK امنیت خود را از طریق اثباتهای ریاضی و فوری (Validity Proofs) تأمین میکنند، در حالی که رولآپهای آپتیمیستیک فرض را بر درستی تراکنشها میگذارند و یک پنجره ۷ روزه برای به چالش کشیدن در نظر میگیرند.
آیا تراکنشها در شبکه Starknet کاملاً خصوصی هستند؟ خیر؛ Starknet از فناوری STARK برای مقیاسپذیری استفاده میکند، نه لزوماً برای مخفی کردن محتوای تراکنشها.
کدام پروژه برای توسعهدهندگان راحتتر است؟ پروژه zkSync به دلیل سازگاری مستقیم با EVM و پشتیبانی از زبان Solidity برای توسعهدهندگان اتریوم آشناتر است.


